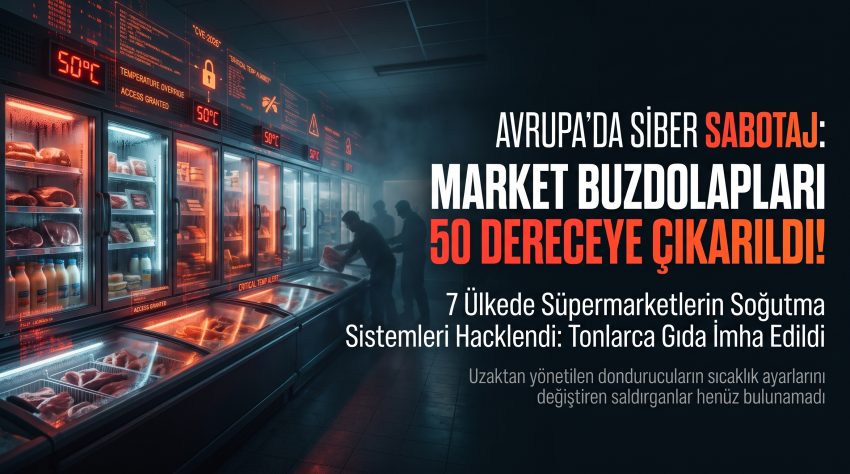
Avrupa’da süpermarketlerin soğutma sistemlerini hedef alan geniş çaplı bir siber saldırı dalgası yaşanıyor. İsveç, Belçika, Estonya, İrlanda, Finlandiya, Lüksemburg ve Hollanda’daki marketlerde internet bağlantılı buzdolabı ve dondurucuların sıcaklık ayarlarına uzaktan müdahale edildi. Bazı cihazlarda sıcaklığın 50 dereceye kadar çıkarılması nedeniyle çok sayıda gıda ürünü satıştan kaldırıldı. Saldırıların arkasındaki kişi veya gruplar ise henüz tespit edilemedi.
2 Kasım 2026 tarihinde ortaya çıkan olaylar, Avrupa perakende sektöründe güvenlik endişelerini yeniden gündeme getirdi. Saldırganların marketlerde kullanılan uzaktan yönetilebilir soğutma sistemlerine erişerek çalışma parametrelerini değiştirdiği belirtiliyor. Normalde düşük sıcaklıklarda çalışması gereken dondurucuların ısıtılması, soğuk zincirin bozulmasına ve ciddi ürün kayıplarına yol açtı.
Yaşananlar, Ekim 2026’da Fransa’da yüzlerce süpermarketi etkileyen benzer saldırıyı da yeniden hatırlattı.
İsveç’te ICA ve Coop mağazaları etkilendi
Saldırının en dikkat çekici sonuçlarından biri İsveç’te görüldü. Ülkenin büyük market zincirlerinden ICA ve Coop, bazı mağazalarındaki soğutma sistemlerinde gece saatlerinde olağan dışı sıcaklık artışları yaşandığını doğruladı.
Coop, altı mağazasında sorun tespit edildiğini açıklarken ICA da sınırlı sayıdaki şubesinin buzdolabı ve dondurucularının saldırılardan etkilendiğini bildirdi.
İsveç’in güneyindeki Sjöbo kentinde bulunan bir ICA mağazasında soğutma sistemlerinin ele geçirildiği ve sıcaklığın 50 dereceye ayarlandığı açıklandı. Stockholm’deki başka bir mağazada ise gece saat 02.00 civarında yaşanan olayın ardından dondurulmuş gıdaların kullanılamaz hale geldiği belirtildi.
İsveç Ulusal Siber Güvenlik Merkezi Başkanı John Billow, olayların araştırıldığını ifade etti. Billow ayrıca internete açık endüstriyel kontrol cihazlarının önemli bir bölümünde güvenlik güncellemelerine ve yamalara ihtiyaç duyulduğuna dikkat çekti.
Carrefour, Delhaize ve IKEA da saldırıdan etkilendi
Belçika ve Lüksemburg’da da çok sayıda perakende işletmesinin soğutma sistemlerinde sorun yaşandı.
Ahold Delhaize, iki ülkedeki onlarca mağazasının etkilendiğini doğruladı. Bazı şubelerde soğutulmuş ve dondurulmuş ürünlerin bulunduğu reyonlar tamamen boşaltıldı.
Belçika’daki diğer market zincirleri de benzer olaylar bildirdi:
- Carrefour: Yaklaşık 15 mağazada soğutma sorunu yaşandı.
- Intermarché: 15 mağaza saldırılardan etkilendi.
- Colruyt: Beş mağazada sorun tespit edildi.
Saldırıların etkisi marketlerle de sınırlı kalmadı. Belçika’daki IKEA mağazalarından biri de olaylardan etkilendi. Şirket, Mons kentindeki mağazasında dondurucu sıcaklıklarının aniden yükseldiğini ve bazı gıda ürünlerinin önlem amacıyla dolaplardan çıkarıldığını açıkladı.
Soğutma sistemleri alanında çalışan Sabcobel’in CEO’su Stephan Moelans, saldırganların cihazlardaki buz çözme işlevini devreye soktuğunu belirtti. Teknik ekipler, etkilenen sistemleri ağ bağlantısından ayırmak için gece boyunca çalışma yürüttü.
İrlanda, Estonya ve Finlandiya’da da benzer olaylar yaşandı
İrlanda’nın büyük market zincirlerinden SuperValu, toplam 223 mağazasının 13’ünde belirli bir soğutma sistemi modelinin siber olaydan etkilendiğini duyurdu. Şirket, ilgili mağazalarda soğutulmuş ve dondurulmuş ürünleri satıştan kaldırdı.
Estonya’da ise saldırganların bir süpermarketin soğutma sistemini yöneten bilgisayara erişerek sıcaklık değerini 50 dereceye çıkardığı bildirildi. Soğutma teknolojileri şirketi Kitman Coldtech’in CEO’su Jann Mutso, müdahalenin birkaç dakika içerisinde gerçekleştirildiğini ve önemli bir maddi kayıp yaşanmadığını söyledi.
Finlandiya’da Kesko zincirine bağlı mağazalardaki benzer sorunlar araştırılırken Hollanda’da en az 17 küçük ölçekli işletmenin soğutma sistemlerinin etkilendiği açıklandı.
Fransa’da 700 marketi etkileyen saldırı yeniden gündemde
Avrupa’daki son olaylar, Ekim 2026’da Fransa’da yaşanan büyük çaplı saldırıyla benzerlik gösteriyor.
Fransa’daki saldırılarda yaklaşık 700 süpermarketin soğutma sistemleri hedef alınmıştı. Binlerce buzdolabı, dondurucu ve soğutma kabininin sıcaklık ayarları uzaktan değiştirilmiş, bazı cihazlarda sıcaklık -27 dereceden 50 derecenin üzerine çıkarılmıştı.
Intermarché, Carrefour, Leclerc, Monoprix ve Coopérative U gibi büyük market zincirleri de olaylardan etkilenmişti. Soğuk zincirin bozulması sonucunda et, süt ürünleri ve dondurulmuş gıdalar dahil olmak üzere büyük miktarda ürün imha edilmişti.
Bazı marketlerin zararının 130 bin avroyu aştığı, toplam kaybın ise on milyonlarca avroya ulaştığı bildirilmişti.
Fransa’daki olaylarda özellikle Danimarkalı Danfoss şirketinin soğutma kontrol cihazlarının hedef alındığı belirtilmişti. Şirket, daha önce bazı güvenlik açıkları tespit ettiğini ve müşterilerine yazılım güncellemelerini yüklemelerini önerdiğini açıklamıştı.
Hackerlar süpermarketlerin buzdolabı sistemlerine nasıl erişiyor?
Modern süpermarketlerde kullanılan soğutma sistemleri, sıcaklıkların uzaktan izlenebilmesi ve cihazların merkezi olarak yönetilebilmesi için çoğunlukla ağ bağlantısıyla çalışıyor.
Bu sistemler işletmelere önemli kolaylıklar sağlıyor. Teknik ekipler sıcaklık değerlerini takip edebiliyor, arızaları uzaktan tespit edebiliyor ve bazı bakım işlemlerini merkezi olarak gerçekleştirebiliyor.
Ancak internet bağlantısı ve uzaktan yönetim özellikleri yeterli güvenlik önlemleriyle korunmadığında saldırganlar için yeni bir giriş noktası oluşturabiliyor.
Kontrol cihazlarına yetkisiz erişim sağlayan kişiler, sistemin çalışma parametrelerini değiştirebiliyor. Sıcaklık ayarlarının yükseltilmesi veya buz çözme döngüsünün normalden uzun süre çalıştırılması, gıdaların kısa sürede bozulmasına neden olabiliyor.
Bu saldırıların dikkat çekici tarafı, marketlerin ödeme sistemlerine veya müşteri veri tabanlarına erişilmesine gerek duyulmaması. Saldırganlar, doğrudan fiziksel sistemleri kontrol ederek işletmelere maddi zarar verebiliyor.
Özellikle eski yazılım kullanan, güvenlik yamaları uygulanmamış veya internete doğrudan açık bırakılmış endüstriyel kontrol cihazları bu açıdan ciddi risk taşıyor.
Saldırıların arkasında kim var?
Avrupa’daki saldırıların sorumluluğunu şu ana kadar herhangi bir kişi veya grup üstlenmedi. Yetkililer de farklı ülkelerde yaşanan olayların aynı saldırganlar tarafından gerçekleştirildiğini veya devlet destekli bir operasyon olduğunu doğrulamış değil.
Siber güvenlik şirketi SentinelOne’dan Tom Hegel, olaylarda şu ana kadar herhangi bir fidye talebinin ortaya çıkmamasının sabotaj ihtimalini güçlendirdiğini belirtiyor.
Hegel’e göre perakende sektörü, uzaktan yönetilebilen çok sayıda cihaz kullanması nedeniyle siber saldırganlar açısından geniş bir hedef alanı oluşturuyor.
Avrupa Birliği’nin gıda ve tarımdan sorumlu komiseri Christophe Hansen de tekrarlanan saldırıların gıda tedarik zincirini aksatma ve tüketici güvenini zedeleme potansiyelinden endişe duyduğunu ifade etti.
Son olaylar, siber saldırıların yalnızca veri hırsızlığı veya fidye yazılımlarından ibaret olmadığını gösteriyor. İnternete bağlı fiziksel sistemlerin ele geçirilmesi; gıda israfına, doğrudan ekonomik kayıplara ve tedarik zincirinde aksamalara neden olabiliyor.
Avrupa’daki soruşturmalar devam ederken saldırganların kimliği ve son olayların Fransa’daki saldırıyla doğrudan bağlantısı henüz netleşmiş değil.