
Yapay zekâ sektöründe rekabet artık yalnızca daha güçlü işlemciler, gelişmiş modeller ve milyarlarca dolarlık yatırımlar üzerinden şekillenmiyor. Büyük veri merkezlerinin ihtiyaç duyduğu elektriği sağlamak, şebekeye bağlantı kurmak, su ve arazi kullanımını yönetmek de en az donanım yatırımları kadar kritik hale geldi. Üstelik bu projelerin hayata geçirilmesi için yerel halkın ve siyasi kurumların desteğini kazanmak gerekiyor.
Kasım ayının ilk haftasında ABD, İngiltere ve Almanya’da yaşanan gelişmeler bu değişimi açık biçimde ortaya koydu. ABD’de veri merkezlerine yönelik yerel itirazlar seçim sonuçlarına yansırken OpenAI, yeni tesislerinin altyapı maliyetlerini kendisinin karşılayacağına ilişkin taahhütlerde bulundu. İngiltere’de ise enerji altyapısının yanına veri merkezleri kurma planı gündeme geldi. Almanya’nın dijital egemenlik tartışmaları da Avrupa’nın teknoloji alanında bağımsız olabilmesi için yalnızca yatırım ve yerli teknolojiye değil, bunları çalıştırabilecek altyapıya da ihtiyaç duyduğunu gösterdi.
ABD’de veri merkezleri seçim gündemine girdi
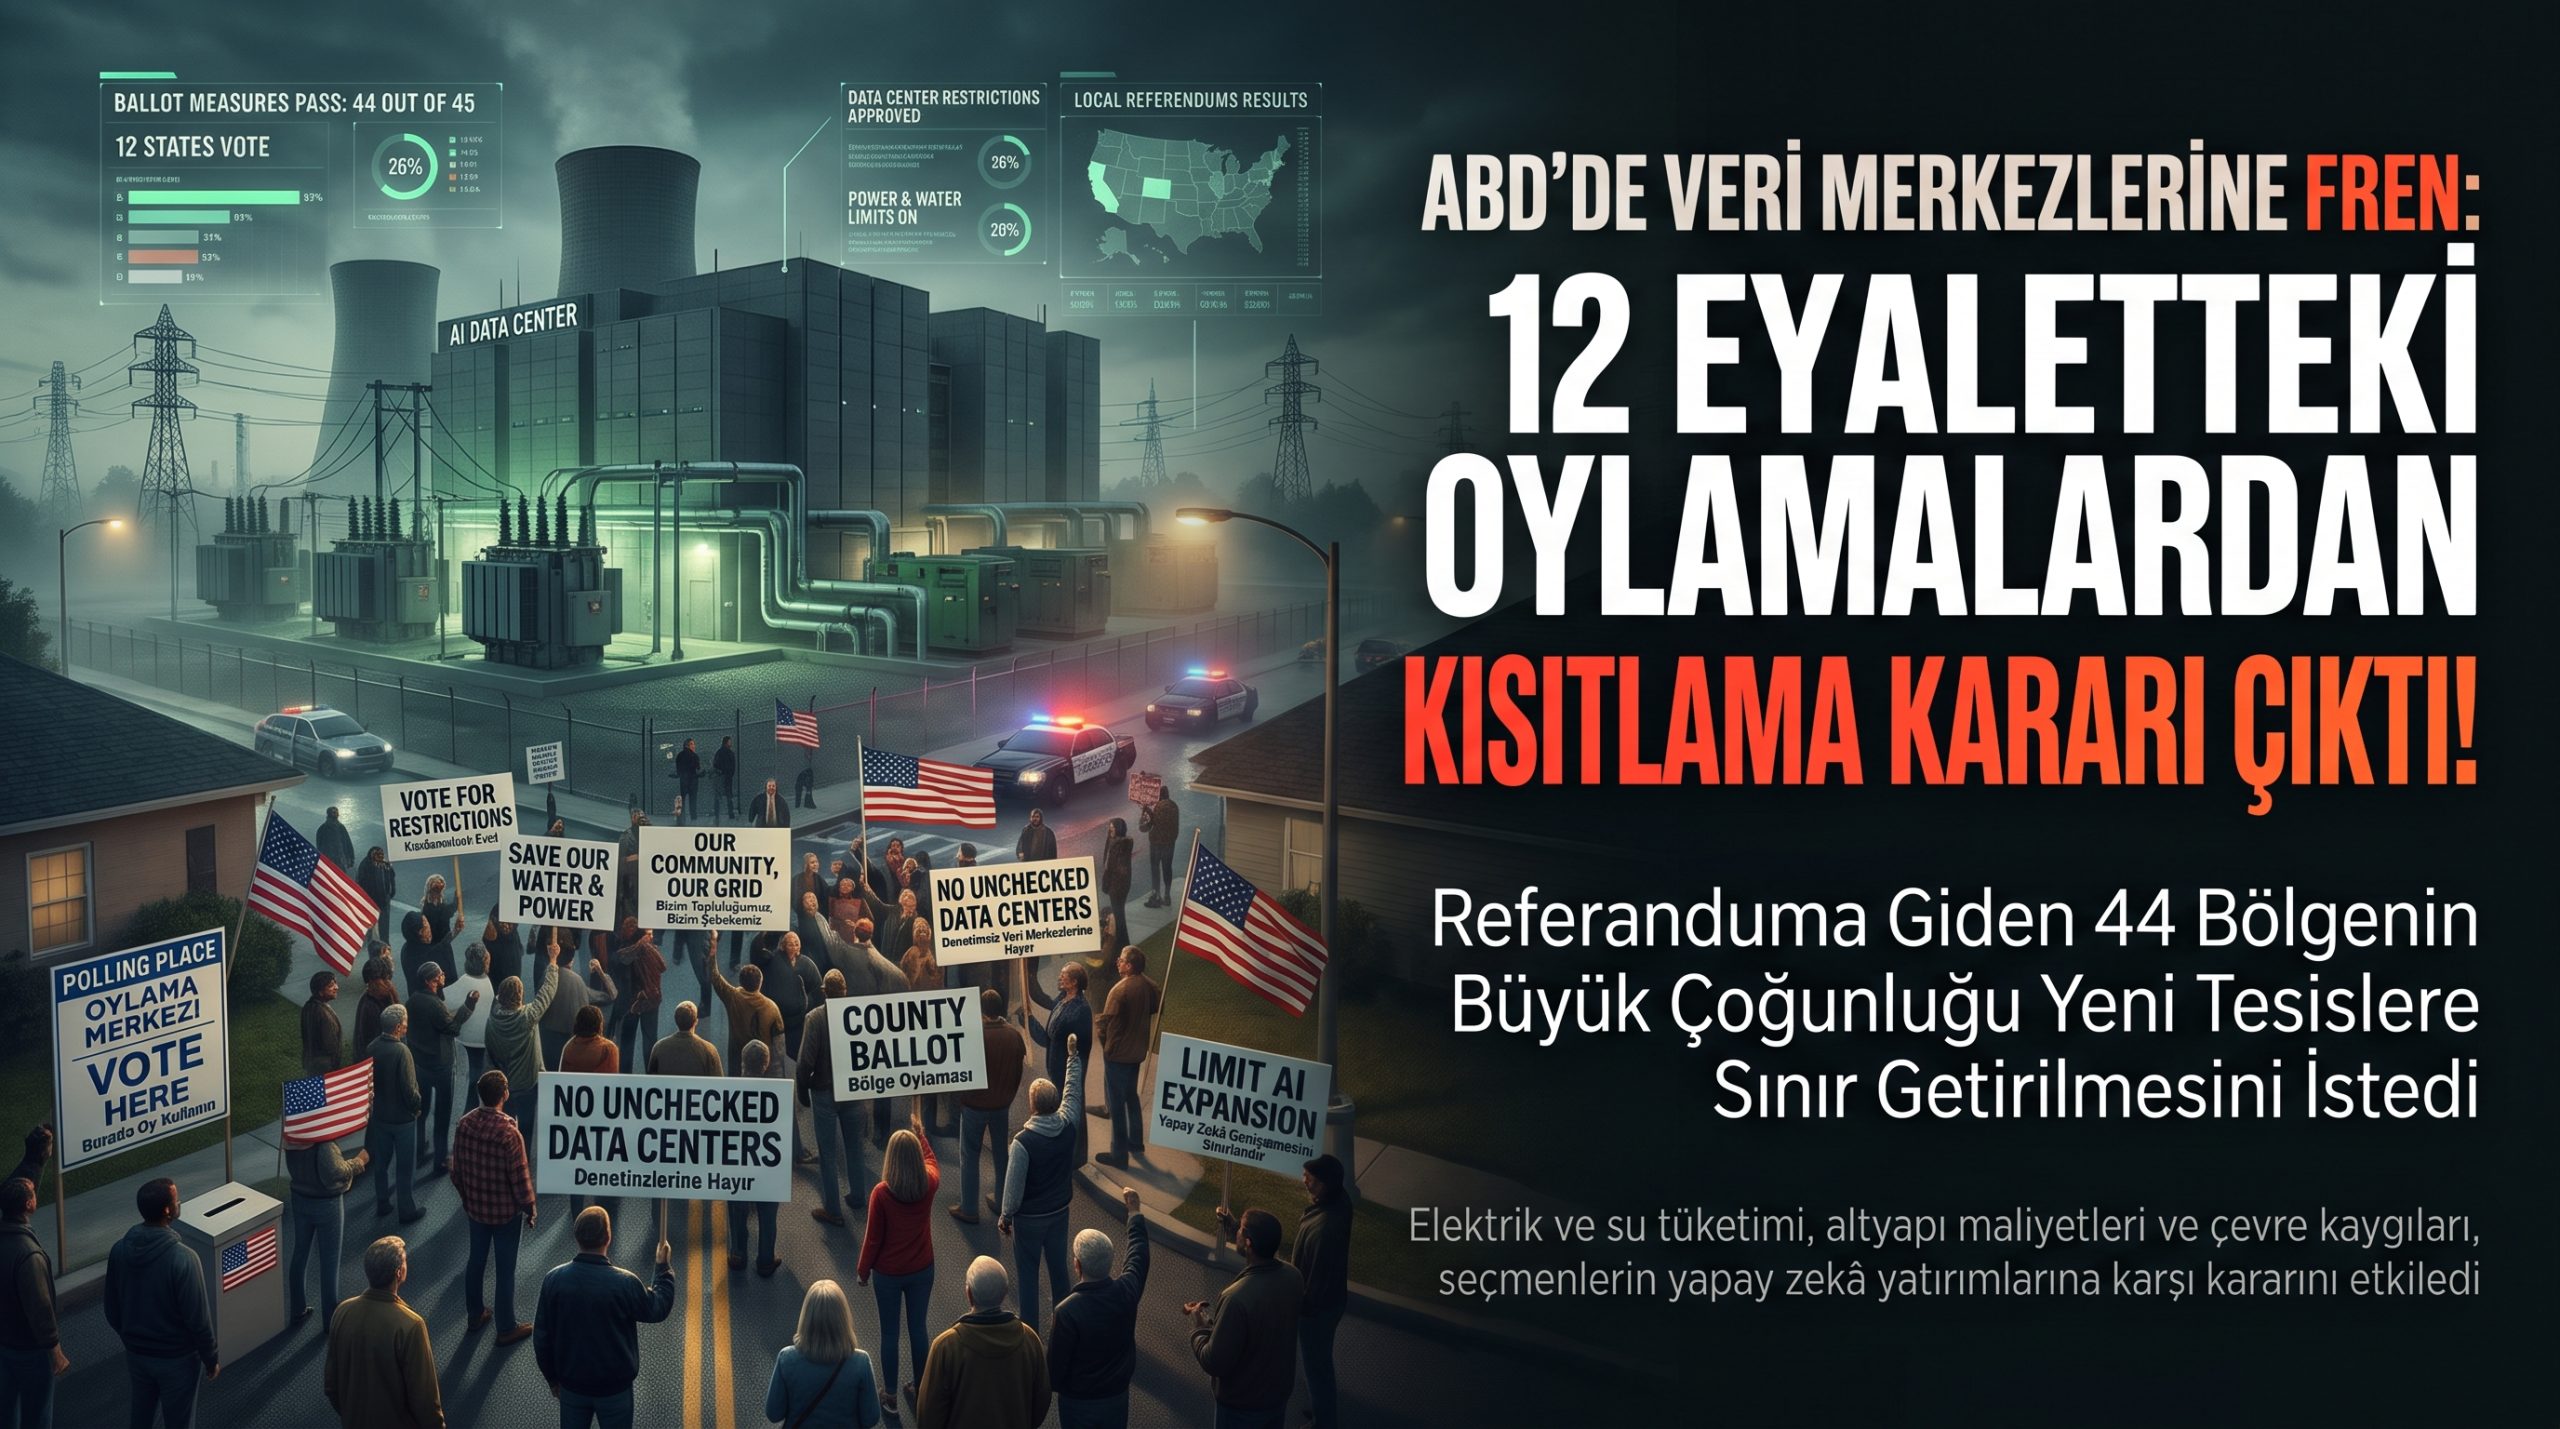
ABD’de 6 Kasım’da yayımlanan Associated Press haberine göre, veri merkezlerine daha sıkı kurallar getirilmesini veya yeni projelere geçici kısıtlamalar uygulanmasını destekleyen adaylar bazı önemli bölgelerde güç kazandı. On iki eyaletteki 44 belediyede tamamlanan 45 yerel referandum sonucunun 44’ünde kısıtlamalar lehine sonuç çıktı.
Bu sonuçlar ABD genelinde yapay zekâ yatırımlarına karşı bir tutum oluştuğu anlamına gelmiyor. Ancak elektrik faturaları, su tüketimi, vergi teşvikleri, yerel yönetimlerle yapılan kapalı görüşmeler ve inşaatların çevreye etkileri artık seçmenlerin kararlarını etkileyebilecek kadar önemli hale gelmiş durumda.
Bir veri merkezi teknik açıdan kurulabilir, finansmanı hazır olabilir ve ulusal teknoloji stratejisiyle örtüşebilir. Ancak tesisin bulunduğu bölgedeki insanlar altyapı maliyetlerini kendilerinin üstlendiğini, ekonomik faydanın ise başka yerlere gittiğini düşünüyorsa proje siyasi engellerle karşılaşabiliyor.
OpenAI yeni tesisler için yerel taahhütlerde bulundu
OpenAI, 5 Kasım’da National Community Compact ve Compute Campus Policy Blueprint adını verdiği iki politika belgesini yayımladı. Şirket, sahip olduğu ve işlettiği gelecekteki veri merkezi kampüslerinde yerel toplulukların endişelerini azaltmaya yönelik çeşitli taahhütlerde bulundu.
Bunlar arasında projelerin neden olduğu elektrik ve altyapı maliyetlerinin tamamını karşılama, büyük kamu harcamaları yapılmadan önce mali güvenceler sağlama ve tesis bazında su ile elektrik tüketimini açıklama bulunuyor. Ayrıca bağımsız gürültü araştırmaları yaptırılması, yerel istihdam verilerinin paylaşılması ve kamu görevlileriyle yapılan görüşmelerde geniş kapsamlı gizlilik anlaşmalarından kaçınılması da taahhütler arasında.
Ancak bu maddeler şu aşamada yasal olarak bağlayıcı kamu standartları değil, OpenAI’nin gönüllü şirket politikaları niteliğinde. Yine de önemli bir değişime işaret ediyor: Büyük yapay zekâ şirketleri, yerel yönetimlerin ve halkın desteğini artık teknoloji yatırımlarının ön koşullarından biri olarak görüyor.
Şirketin 2 Kasım’da duyurduğu Grid Protectors Program da benzer bir yaklaşım taşıyor. Program kapsamında esnek elektrik tüketimi, mümkün olan yerlerde tesis içinde enerji üretimi ve depolama gibi yöntemler değerlendirilecek. OpenAI, Georgia’da planlanan bir tesis için 1.000 MW’a kadar talep tarafı esnekliği sağlamayı hedefliyor.
Veri merkezleri doğrudan enerji kaynaklarının yanına kuruluyor
Elektrik şebekesine bağlanmak için uzun süre beklemek, yapay zekâ yatırımlarının önündeki önemli engellerden biri haline geldi. İngiltere’deki yeni proje ise bu sorunu farklı bir yöntemle aşmayı amaçlıyor.
Drax, Brookfield, Radiant ve Qai ortaklığı, North Yorkshire bölgesindeki Drax Power Station sahasında büyük ölçekli bir veri merkezi kompleksi kurmak için potansiyel 20 milyar sterlinlik yatırım planını duyurdu. Projenin tamamlandığında gigavat ölçeğine ulaşması öngörülüyor. Bununla birlikte ilk aşamanın hayata geçmesi için planlama ve düzenleyici onayların alınması, şebeke bağlantısının kesinleşmesi ve bir müşteri bulunması gerekiyor.
Projenin asıl avantajı, kullanılacak alanın mevcut altyapısı. Drax sahasında 4 GW şebeke erişimi, 2,6 GW aktif elektrik üretim kapasitesi, soğutma altyapısı, arazi ve fiber bağlantılarına yakınlık bulunuyor.
Böylece yatırımcılar önce veri merkezlerini inşa edip daha sonra elektrik altyapısının yetişmesini beklemek yerine, bilgi işlem kapasitesini mevcut enerji tesislerinin yanına taşımayı hedefliyor.
NTT DATA ile Bloom Energy arasında yapılan anlaşma da aynı eğilimi destekliyor. NTT DATA, farklı veri merkezi projelerinde toplam 900 MW kapasiteli yerinde yakıt hücresi enerji üretimi planlıyor. İlk sevkiyatların 2027’de başlaması bekleniyor.
Tesis içinde elektrik üretmek şebeke bağlantısına bağımlılığı azaltabilir. Ancak kullanılan yakıtın türü, emisyonlar, maliyet ve enerji arzının sürekliliği gibi konular da bu yöntemin değerlendirilmesi gereken diğer yönleri.
Enerji kaynaklarına yakın bölgeler, güçlü şebeke altyapısı ve izin süreçlerini yönetebilen yerel kurumlar, yapay zekâ yatırımları açısından daha avantajlı hale geliyor. Bu durum elektrik şirketlerini, altyapı yatırımcılarını ve enerji sağlayıcılarını teknoloji rekabetinin daha önemli aktörleri arasına taşıyor.
Avrupa’nın dijital egemenliği için altyapı gerekiyor
Almanya Başbakanı Friedrich Merz, ülkenin Dijital Zirvesi’nde yaptığı konuşmada Avrupa’nın teknoloji değer zincirinin farklı aşamalarında üretim ve kontrol yeteneğine sahip olması gerektiğini savundu. Merz, bunu tam ekonomik bağımsızlık veya dış dünyadan kopuş anlamına gelen otarşi yaklaşımından ayrı değerlendirdi.
Ancak Avrupa’nın dijital egemenlik hedefi yalnızca stratejik açıklamalarla gerçekleştirilebilecek bir konu değil. Kıtada yeterli elektrik üretimi, veri merkezi kapasitesi, rekabetçi bulut ve yapay zekâ platformları, yatırım sermayesi, uzman iş gücü ve büyük ölçekli tedarik süreçleri gerekiyor.
Drax projesi bu açıdan önemli bir örnek. İngiltere’de kurulacak büyük bir veri merkezi ülkenin yerel bilgi işlem kapasitesini artırabilir. Ancak tesisin stratejik değeri, hangi şirketin müşteri olacağına, hangi bulut ve donanım altyapısının kullanılacağına, erişimi kimin yöneteceğine ve kriz durumlarında hizmetin devamlılığı üzerinde devletin ne kadar söz sahibi olacağına bağlı.
Bir veri merkezinin ülke sınırları içinde bulunması, tek başına dijital bağımsızlık sağlamıyor. Altyapının fiziksel konumu kadar kontrol mekanizmaları ve hizmetlere erişim koşulları da önem taşıyor.
Yapay zekâ siber saldırıların hızını artırıyor
Altyapı rekabetinin yanı sıra siber güvenlik alanında da önemli gelişmeler yaşandı. Yeni yapay zekâ sistemleri güvenlik açıklarını bulma ve bunlardan yararlanma süreçlerini hızlandırırken saldırganlar, ele geçirdikleri kimlik bilgilerini kullanarak bulut sistemlerinde kısa sürede operasyon gerçekleştirebiliyor.
OpenAI, 5 Kasım’da GPT-6 Cyber modelini duyurdu ve modeli Preparedness Framework kapsamında siber güvenlik açısından Kritik kategorisinde sınıflandırdı. Şirketin paylaştığı verilere göre model, 1.724 Linux güvenlik açığını yeniden üretebilen otonom bir süreçte kullanıldı. Bu çalışmalar sırasında 948 çalışan yerel ayrıcalık yükseltme istismarı üretildi ve olası güvenlik yamaları oluşturuldu.
OpenAI ayrıca modelin daha önce bilinmeyen 81 yüksek önem dereceli Firefox güvenlik açığının tespit edilmesine yardımcı olduğunu bildirdi. Bu sonuçlar ağırlıklı olarak şirketin kendi açıklamalarına dayanıyor. Sonradan yayımlanan düzeltmeler bazı bulgular için dış doğrulama sağlasa da açıklanan bütün sonuçların bağımsız biçimde doğrulandığı anlamına gelmiyor.
Bu yeteneklerin savunma tarafında önemli faydaları olabilir. Güvenlik açıklarının daha hızlı bulunması ve yamaların hazırlanması, yazılım güvenliğini geliştirebilir. Ancak aynı otomasyon saldırganların da işini kolaylaştırıyor.
Ele geçirilen kimlik bilgileri dakikalar içinde kullanılabiliyor
Microsoft, 5 Kasım’da yayımladığı güvenlik raporunda saldırganların ARTEX adlı ajan tabanlı yapıyı kullanarak herkese açık GitHub depolarında kimlik bilgileri, uygulama sırları ve yapay zekâ çıkarım API anahtarları aradığını açıkladı.
Microsoft’un gözlemlediği vakalardan birinde saldırganlar, bir sırrın bulunmasından Azure Key Vault verilerinin dışarı çıkarılmasına kadar geçen süreci yalnızca beş dakikada tamamladı.
Bu örnek, güvenlik açıklarının yalnızca tespit edilmesinin değil, tespit edilen bilgilerin kullanılabilir bir saldırıya dönüştürülmesinin de otomasyonla hızlandığını gösteriyor.
Hindistan Bilgisayar Acil Müdahale Ekibi CERT-In de bankalar, finans teknolojisi şirketleri, ödeme kuruluşları ve kripto para hizmetlerini hedef alan yapay zekâ destekli saldırılar konusunda uyarıda bulundu. Kurumun 4 Kasım’da yayımlayıp 6 Kasım’da güncellediği açıklamada bulut ortamları ile ödeme ve para transferi API’lerine yönelik saldırılar ele alındı.
Saldırılarda önce düşük tutarlı deneme işlemleri gerçekleştirildiği, ardından daha büyük tutarlı dolandırıcılık girişimlerine geçilebildiği belirtildi. CERT-In, faaliyetle ilişkilendirdiği aktörü CRAFTY FALCON olarak adlandırdı ancak herhangi bir devletle bağlantı kurmadı. Bu nedenle kamuoyuna yansıyan Çin bağlantılı araçlar hakkındaki bilgiler, saldırının devlet destekli olduğunun kanıtı olarak değerlendirilmemeli.
Kurumlar kimlik bilgilerinin ele geçirilme süresini ölçmeli
Bu gelişmeler, yapay zekânın tamamen yeni güvenlik açıkları oluşturmasından çok, mevcut zayıflıkların kullanılma hızını artırdığına işaret ediyor. Açığa çıkan parolalar, uzun süre geçerli kalan API anahtarları, test ve üretim ortamları arasındaki yetersiz ayrım ve gereğinden fazla yetkiye sahip servis hesapları saldırganlar için önemli hedefler haline geliyor.
Kuruluşların yalnızca güvenlik açığı sayısını değil, bir kimlik bilgisinin açığa çıkmasından saldırganın bunu kullanmasına kadar geçen süreyi de takip etmesi gerekiyor.
Kısa ömürlü kimlik bilgileri, ortamların kesin biçimde ayrılması, otomatik sır taraması, merkezi günlükleme ve önceden tanımlanmış müdahale süreçleri bu nedenle daha kritik hale geliyor. Yapay zekâ destekli sistemlerin kullanıldığı kurumlarda bu önlemler, temel güvenlik mimarisinin parçası olmalı.
Yapay zekâ rekabetinde yeni ölçüt: Kaynakları çalışır kapasiteye dönüştürmek
Son gelişmeler, yapay zekâ alanındaki gücün artık yalnızca model kalitesi, işlemci sayısı veya yatırım miktarıyla ölçülemeyeceğini gösteriyor. Bu kaynakların kesintisiz ve sürdürülebilir bir hizmete dönüştürülmesi gerekiyor.
ABD açısından temel sorun, ulusal yapay zekâ hedefleri ile elektrik şirketleri, yerel yönetimler, düzenleyiciler ve bölge halkı arasında ortak bir zeminin kurulması. Yatırım miktarı yüksek olsa bile yerel destek kaybedildiğinde projelerin gecikmesi veya başka bölgelere taşınması mümkün.
Avrupa için ise farklı bir sorun öne çıkıyor. Dijital egemenlik hedefleri güçlü biçimde dile getiriliyor ancak bu hedeflerin gerçek kapasiteye dönüşmesi için veri merkezleri, enerji altyapısı, kamu alımları ve teknoloji yatırımlarının birlikte ilerlemesi gerekiyor. Ayrıca dış ortaklıklardan sağlanan altyapıya kriz dönemlerinde de erişilebilmesini güvence altına alan koşullar oluşturulmalı.
Şirketler açısından da yapay zekâ altyapısı yatırımı artık yalnızca donanım tedarikinden ibaret değil. Enerji sözleşmeleri, şebeke esnekliği, yerel topluluklarla ilişkiler, bulut sistemlerinin erişim güvenliği ve siber olaylara müdahale kapasitesi, teknolojik yatırımların ne kadar verimli kullanılacağını belirliyor.
Önümüzdeki dönemde hangi gelişmeler izlenecek?
ABD’de seçimlerde verilen veri merkezi kısıtlaması vaatlerinin elektrik maliyetlerinin paylaşımı, su tüketiminin açıklanması, vergi teşvikleri ve yeni tesislere yönelik izin süreçlerinde somut düzenlemelere dönüşüp dönüşmeyeceği önem taşıyor.
OpenAI’nin topluluklara yönelik taahhütlerinin bağlayıcı anlaşmalara ve düzenli olarak yayımlanan kaynak tüketimi verilerine dönüşmesi de takip edilecek. İngiltere’deki Drax projesinde ise yatırımın müşteri bulup bulamayacağı ve bilgi işlem kapasitesinin kontrolüyle ilgili anlaşmaların nasıl şekilleneceği belirleyici olacak.
Avrupa ülkelerinin dijital egemenlik hedeflerini ölçülebilir yatırım ve tedarik programlarıyla destekleyip desteklemeyeceği de önemli başlıklardan biri. Siber güvenlik tarafında ise GPT-6 Cyber’ın açıkladığı güvenlik açığı bulma sonuçlarının bağımsız araştırmacılar tarafından ne ölçüde doğrulanacağı ve ARTEX ile CRAFTY FALCON faaliyetlerinin devam edip etmeyeceği izlenecek.
Yapay zekâ yarışının yeni aşamasında kazananları yalnızca en gelişmiş modeli geliştirenler belirlemeyecek. Enerjiye erişebilen, altyapı yatırımlarını toplumsal açıdan kabul edilebilir hale getiren ve dijital sistemlerini güvenli biçimde işletebilen ülkeler ile şirketler önemli avantaj elde edecek.